NetDetect Pentesting
Mit NetDect Pentesting decken Sie Schwachstellen Ihrer IT-Security auf, bevor es andere tun.
Jeden Tag entwickeln Cyberkriminelle neue Methoden, um Unternehmensnetzwerke, Anwendungen und Daten anzugreifen. Oft bleiben Schwachstellen lange unentdeckt und werden erst sichtbar, wenn bereits ein Schaden entstanden ist. Mit einem professionellen Penetration Test prüfen wir Ihre IT-Infrastruktur unter realistischen Bedingungen auf Herz und Nieren.
Unsere Sicherheitsexperten schlüpfen in die Rolle potenzieller Angreifer und decken kritische Eintrittskanäle auf, bevor Cyberkriminelle sie ausnutzen können. So erhalten Sie belastbare Erkenntnisse über Ihre Sicherheitslage und konkrete Maßnahmen, um Risiken gezielt zu minimieren. Sie schützen nicht nur sensible Daten und Geschäftsprozesse, sondern auch das Vertrauen Ihrer Kunden, Mitarbeitenden und Partner.
Die Vorteile für Ihr Unternehmen:
-
Kontrolle über Ihre IT-SicherheitIhr Business bleibt souverän, Sie schlafen ruhiger.
-
Auskunfts- und NachweisfähigkeitSie haben einen belastbare Nachweis für Regulatorik, Lieferanten und Versicherer.
-
Konkrete HandlungsmaßnahmenAuf Wunsch schließen wir die Lücken direkt mit, von der Serverhärtung bis zum Firewall-Betrieb.
-
OffSec-zertifiziertes TeamUnser Team hat schon mehr als 100 Pentests durchgeführt, von KMU bis in OT-Umgebungen, ist durchgängig OffSec-zertifiziert und ISO/IEC 27001 (TÜV SÜD).
So wirkt sich ein Cyber-Angriff auf Ihre IT-Security aus.
Wir skizzieren Ihnen einen fiktiven Fall eines Unternehmens, das Opfer eines Hacker-Angriffs wurde.
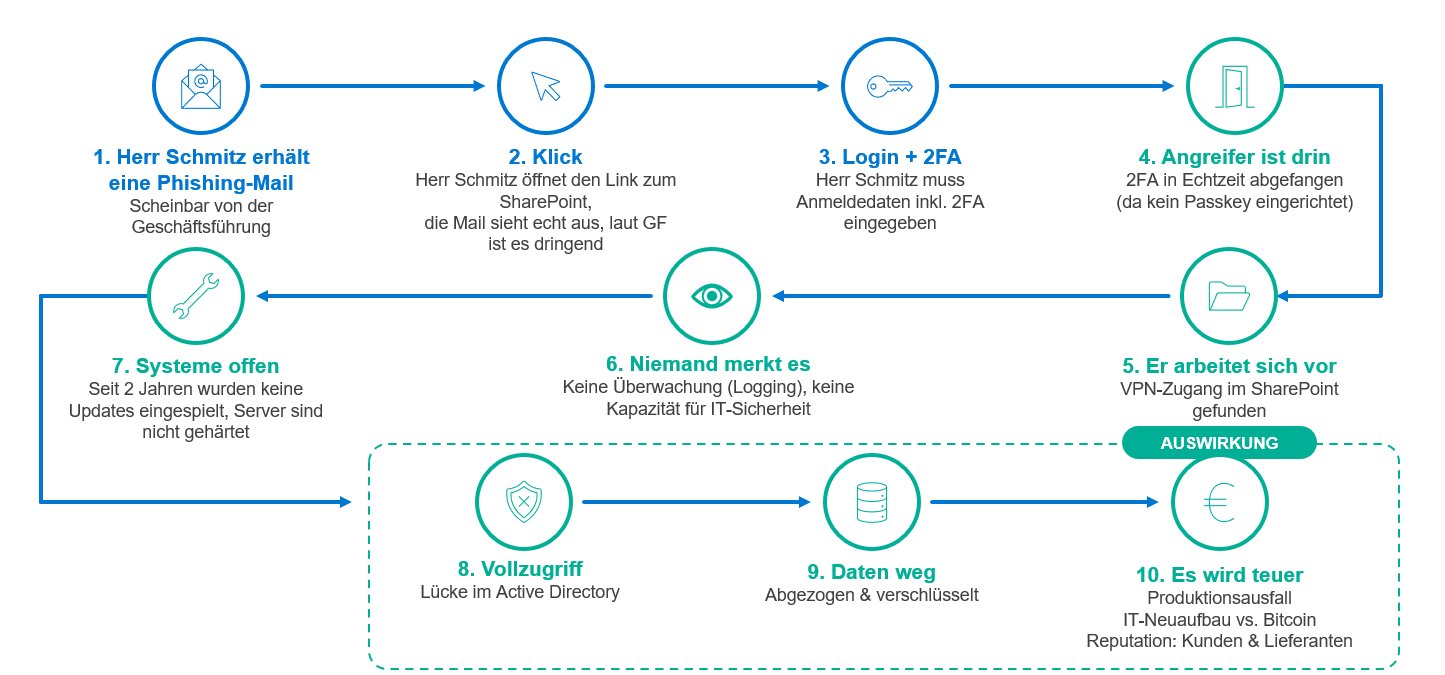
Das sind die monetären Folgen eines Hacker-Angriffs.
-
80 % der Ransomware-Angriffe treffen kleine und mittelständische Unternehmen.1
-
Lösegeld wird zwischen 100.000 bis 200.000 € gezahlt.2
-
Wiederherstellung kostet mehrere Wochen und zwischen 50.000 und 200.000 €.3
-
NIS2UmsuCG seit 06.12.2025 in Kraft, um Unternehmen in die Pflicht zu nehmen.4
-
Cyber-Versicherungen fordern Umsetzung von Risikoanalyse.5
Diese Module bieten wir an – auch im Bundle.
OSINT & digitale
Angriffsfläche
Interner Penetration Test
Spear-Phishing-Kampagne
API Penetration Test
Externer Penetration Test
Web Application Penetration Test
User Awareness Training
Physisch-digitale Angriffssimulation
Unsere Services für Sie.
Vom einmaligen Pentest zur kontinuierlichen Überwachung der Angriffsfläche – wir liefern Ihnen das passende Produkt für Ihre Bedürfnisse.
Warum NetCologne Business Ihr perfekter Partner ist.
Klare Handlungsempfehlung
Wir liefern Ihnen eine praxisnahe Umsetzungsanleitung für die Geschäftsführung, IT und Compliance.
Alles aus einer Hand
Wie bieten Ihnen die 360 Grad Perspektive – Vom Angreifermodus bis zur Lückenschließung.
Unsere Zertifikate
Unsere Experten haben über 25 Jahre Erfahrung und schon Unternehmen jeder Größe betreut.
Lassen Sie sich gerne von uns beraten.
Wir klären gerne mit Ihnen letzte Fragen und stellen für Sie Ihr individuelles Pentesting-Bundle zusammen.
0221 2222-5151 Kontakt aufnehmenHäufige Fragen zu Penetration Testing.
Steigen Sie kostengünstig in die professionelle Cybersicherheit ein und sichern Sie gezielt Ihre Systeme – mit einer überschaubaren Investition, auf die es wirklich ankommt.
Stärken Sie das Risikobewusstsein Ihrer Mitarbeitenden und vermitteln Sie das nötige Know-how, um sich effektiv zu schützen.
Ihr umfassendes Sicherheitspaket zum Schutz Ihrer IT-Infrastruktur – inklusive Firewall, Virenscanner, Endpoint Protection, Wireless-LAN-Security und professionelles Mobile Device Management.